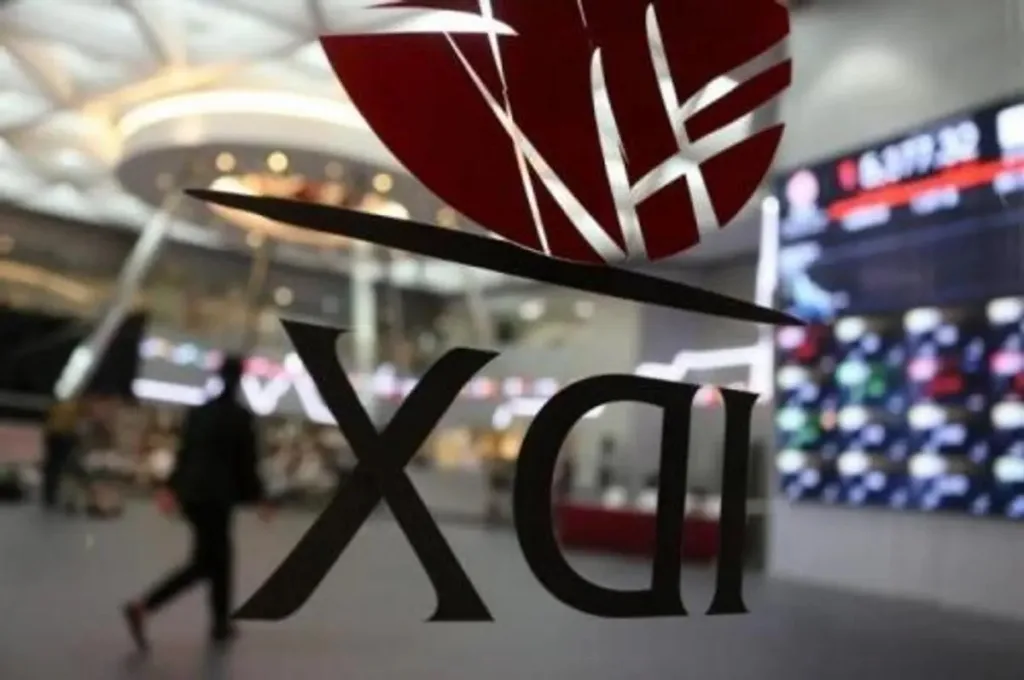
JAKARTA – Bursa Efek Indonesia (BEI) mengungkap modus komplotan pembobol rekening efek milik investor pasar modal. Direktur Perdagangan dan Pengaturan Anggota Bursa BEI Irvan Susandy memaparkan modus itu dalam acara Capital Market Summit and Expo (CMSE) 2026 di Jakarta, Sabtu (7/11/2026). Menurut dia, pembobolan akun nasabah marak terjadi sepanjang 2025 dan masih berlanjut hingga 2026.
Dalam modus tersebut, pelaku terlebih dahulu menguasai akun sekuritas korban. Saham-saham berfundamental baik milik korban kemudian dijual tanpa izin. Dana hasil penjualan dipakai membeli saham lain yang likuiditasnya rendah dan dimiliki rekan pelaku, sehingga dana berpindah dari satu pihak ke pihak lain di dalam kelompok itu.
“Pembobolan akun nasabah yang mengakibatkan saham nasabah dijual, uangnya dipakai untuk membeli saham lain di mana ini sifatnya adalah komplotan, bukan individual,” ujar Irvan dalam acara tersebut.
Ia menambahkan, pelaku bekerja secara terorganisasi dan berbagi peran dalam memindahkan dana melalui transaksi saham. Karena itu, kasus ini tidak bisa dipandang sebagai pembobolan yang dilakukan satu orang.
Modus Komplotan Pembobol Akun
Irvan menjelaskan, setelah menguasai akun, pelaku menjual saham berkualitas yang tersimpan di portofolio korban. Hasil penjualan itu kemudian dibelikan saham yang dinilai kurang bagus dan berada di tangan rekan pelaku. Melalui rangkaian transaksi tersebut, uang korban berpindah-pindah hingga sulit dilacak.
“Jadi mereka membobol akun teman-teman, kemudian saham-saham yang bagus dijual, hasil penjualan dibeliin saham-saham yang kurang bagus, yang di mana di sisi sebelahnya adalah temannya dia, di mana uang itu akhirnya berpindah-pindah-pindah,” kata Irvan.
Ia juga mengingatkan investor agar memahami dasar-dasar keamanan transaksi elektronik sebelum memanfaatkan teknologi kecerdasan buatan. Menurut dia, pengamanan akun menjadi langkah pertama sebelum investor memakai berbagai fitur baru di aplikasi sekuritas.
“Jadi sebelum teman-teman investor menggunakan AI, tolong dijaga akunnya, dasar-dasar dari transaksi elektronik ini dipelajari dan diikuti, karena di tahun 2025 sangat banyak kejadian yang melibatkan pembobolan akun,” ujar Irvan.
Kelalaian yang Membuka Celah
Menurut Irvan, pembobolan kerap berawal dari kelalaian investor menjaga akses akun. Banyak investor tidak pernah mengganti kata sandi akun sekuritas atau memakai kata sandi yang mudah ditebak. Celah itu memudahkan pelaku menembus akun dan mengambil alih transaksi.
Risiko juga muncul ketika investor membagikan kata sandi kepada orang lain. Irvan menyebut asisten pribadi, sekretaris, pacar, hingga pasangan sebagai pihak yang kerap diberi akses. Akses yang pernah dibagikan itu dapat disalahgunakan setelah hubungan pribadi berakhir.
“Penyebabnya kadang sederhana. Pertama, password dari sekuritas tidak pernah diganti, passwordnya mudah sekali ditrobos. Yang kedua, mungkin bagi teman-teman investor yang memiliki personal assistant, yang memiliki sekretaris, password-nya dikasih, atau punya pacar, password-nya dikasih, habis itu putus, putus, akunnya dibobol mantan pacarnya atau mantan istrinya. Hal-hal sederhana sebenarnya,” ujar Irvan.
Pemulihan Aset yang Sulit
Irvan menegaskan, pemulihan aset menjadi sangat sulit setelah saham korban terjual dan dananya berpindah tangan. Begitu transaksi selesai dan dana masuk ke pihak lain, proses penanganan menjadi jauh lebih rumit. Karena itu, ia meminta investor menjaga perangkat elektronik dan akun sekuritas dengan hati-hati.
“Hal ini sangat-sangat banyak sekali terjadi dan proses recovery-nya sangat sulit. Jadi kalau sahamnya sudah dijual, uangnya sudah pindah, itu akan menyulitkan Bapak Ibu,” kata Irvan.
Irvan menyebut kasus semacam ini sangat banyak terjadi, tetapi ia tidak merinci jumlah kasus, korban, nilai kerugian, maupun perusahaan sekuritas yang terdampak. Hingga pernyataan itu disampaikan, tanggapan perusahaan sekuritas, Otoritas Jasa Keuangan (OJK), maupun Kustodian Sentral Efek Indonesia belum diperoleh.
BEI Dorong MFA dan Trusted Device
Untuk memperkuat perlindungan investor, BEI mendorong perusahaan sekuritas menerapkan autentikasi multifaktor (MFA) dan perangkat tepercaya atau trusted device. Dengan sistem itu, investor perlu memasukkan kode OTP dan masuk ulang saat mengakses akun. Prosedur tambahan tersebut memang menambah langkah, tetapi ditujukan untuk menjaga keamanan akun dan transaksi elektronik.
“Sedikit repot? Iya, akan sedikit ada perubahan behavior? Iya, tapi tujuannya adalah untuk menjaga akun-akun elektronik dan transaksi elektronik teman-teman semua menjadi lebih aman,” ujar Irvan.
Pengungkapan ini muncul di tengah pengetatan pengawasan pasar modal. Pada Rabu (4/11/2026), OJK mengumumkan sanksi atas manipulasi perdagangan saham PT Panorama Sentrawisata Tbk (PANR) yang berlangsung 6 September 2022 hingga 29 Mei 2023. OJK mencatat keuntungan tidak sah sebesar Rp5.073.291.914 dan memerintahkan perusahaan efek menutup rekening efek milik 18 nasabah yang terkait dengan transaksi tersebut.
Pada hari yang sama dengan pengungkapan Irvan, BEI juga mengumumkan pemeriksaan atas dugaan transaksi tidak wajar pada saham tiga emiten, yakni PT Capital Financial Indonesia Tbk (CASA), PT Fuji Finance Indonesia Tbk (FUJI), dan PT Nusantara Sawit Sejahtera Tbk (NSSS). Pemeriksaan itu melibatkan 41 investor melalui 31 anggota bursa. BEI menegaskan belum menetapkan adanya dugaan pelanggaran dalam pemeriksaan ketiga saham tersebut.
Secara terpisah, Kepala Eksekutif Pengawas Perilaku Pelaku Usaha Jasa Keuangan, Edukasi dan Pelindungan Konsumen OJK Dicky Kartikoyono menyampaikan data Indonesia Anti-Scam Centre (IASC) pada Kamis (5/11/2026). Sejak beroperasi pada 22 November 2024 hingga akhir Oktober 2026, IASC menerima 737.686 laporan pengaduan, memblokir 743.589 rekening dari 1.471.112 rekening yang dilaporkan dan terverifikasi, serta menahan dana korban Rp967,5 miliar dengan Rp208,9 miliar telah dikembalikan. Data tersebut mencakup penipuan keuangan secara umum, bukan khusus pembobolan akun sekuritas.
BEI berharap investor lebih disiplin menjaga kerahasiaan kata sandi dan keamanan perangkat yang dipakai bertransaksi. Penguatan sistem oleh sekuritas dan kewaspadaan investor diharapkan menekan kasus pembobolan akun yang masih terjadi hingga 2026.



Comment